Bảo mật thông tin trong kỷ nguyên ngân hàng số: "Mắt xích" con người và trách nhiệm của mỗi cá nhân
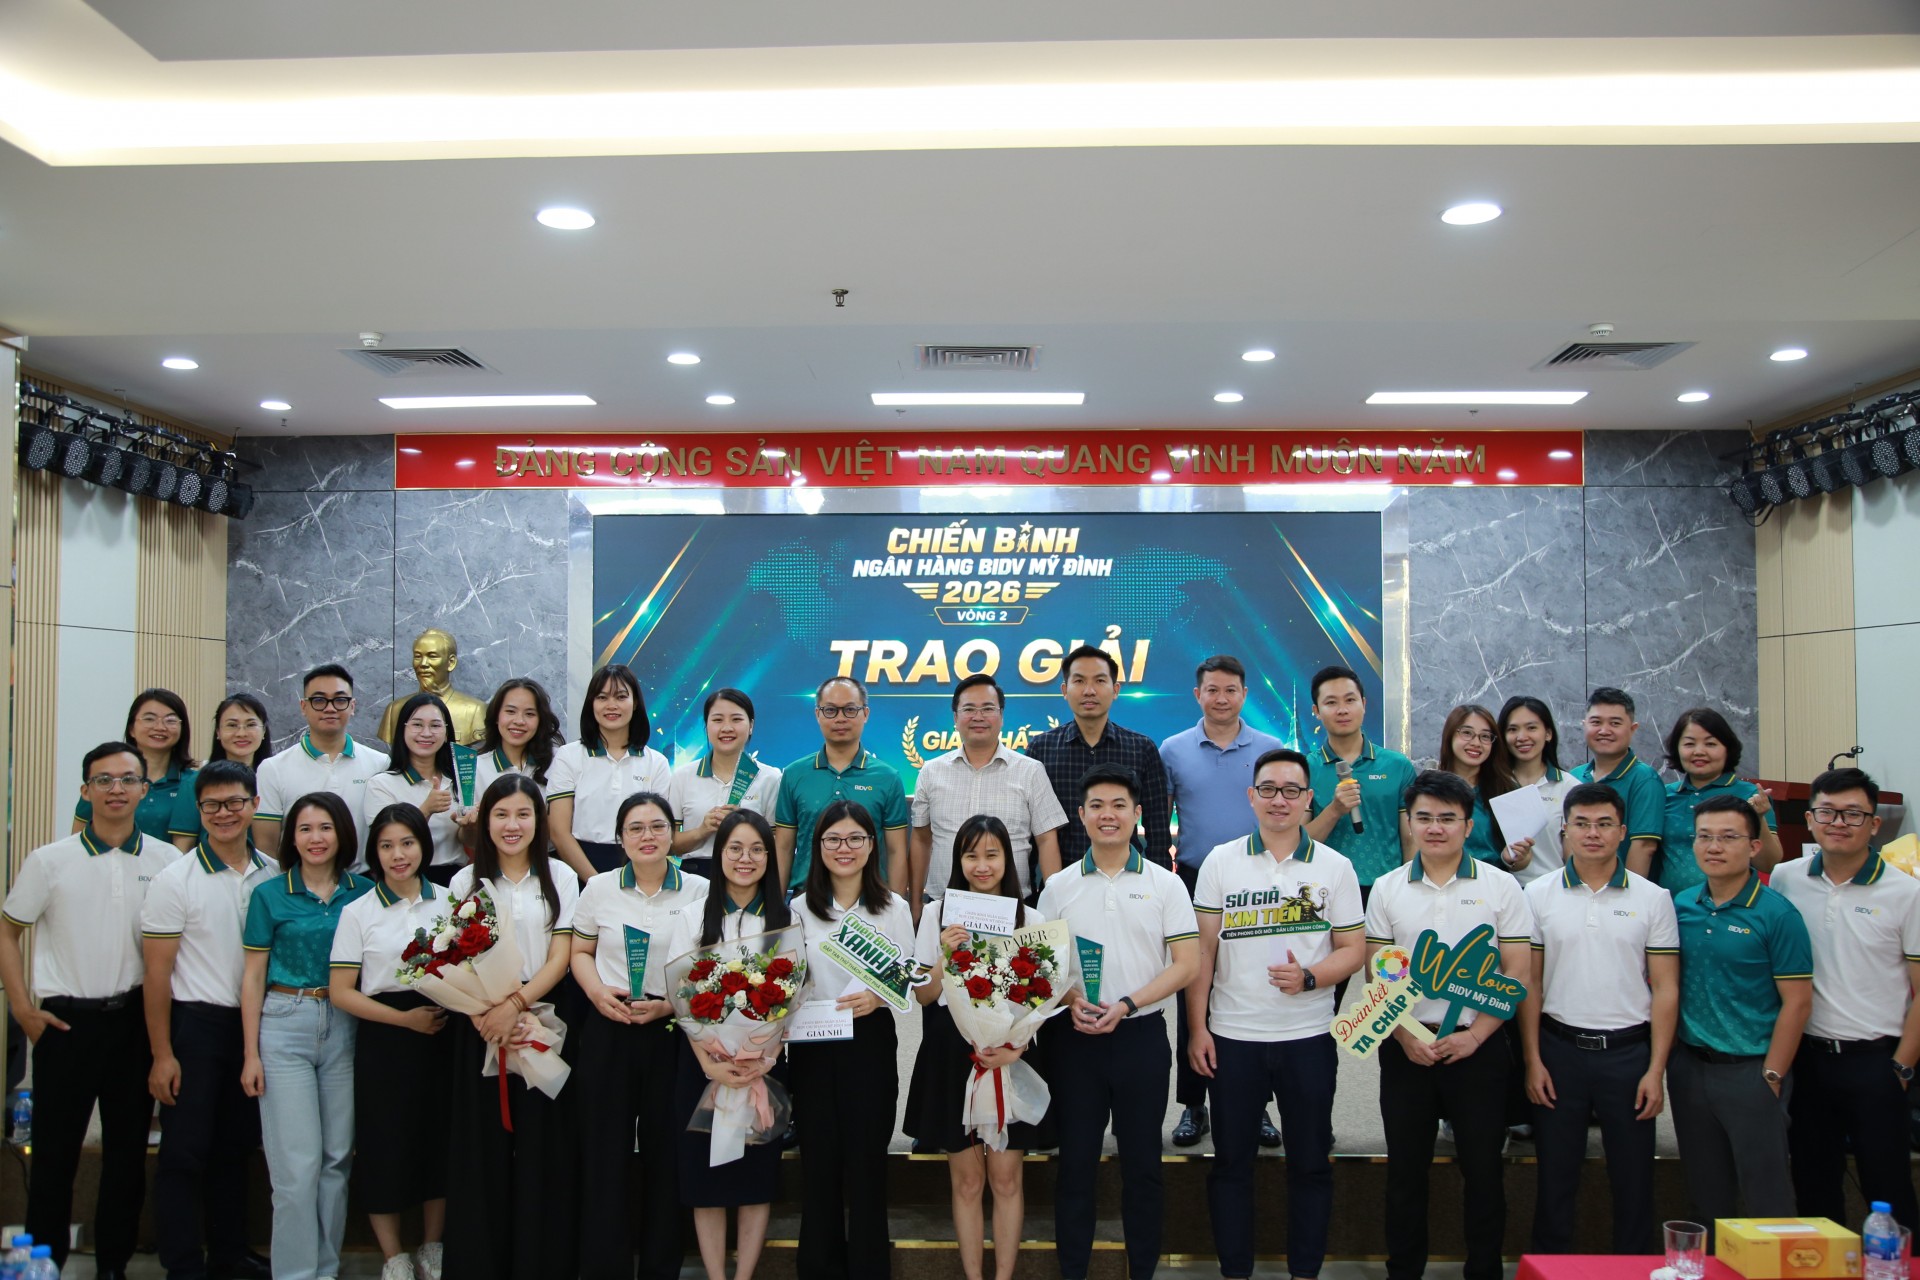 |
| Ngân hàng BIDV Mỹ Đình nhận giải thưởng ghi nhận những kết quả trong chuyển đổi số. |
Thực trạng mất nguy cơ mất an toàn thông tin hiện nay
Tình hình an ninh mạng tại Việt Nam đang diễn biến hết sức phức tạp với những con số đáng báo động:
- Lộ lọt dữ liệu tăng mạnh: Ghi nhận tới 25.5 triệu tài khoản, 4 tỷ bản ghi cùng 1.27 TB dữ liệu bị rò rỉ, tăng mạnh 76% so với năm 2024.
- Chiến thuật lừa đảo, giả mạo tinh vi: Sự xuất hiện của 11.8 nghìn tên miền lừa đảo và 3.7 nghìn trang web giả mạo (tăng gấp 2 lần so với năm 2024) đang trực tiếp bủa vây người dùng.
- Mã độc sử dụng trí tuệ nhân tạo (AI): Các chiến dịch tấn công bằng mã độc sử dụng AI có khả năng tự động hóa rất cao, dễ dàng giả mạo hướng dẫn kỹ thuật hoặc làm sai lệch kết quả tìm kiếm.
- Tấn công từ chối dịch vụ (DDoS): Gia tăng mạnh mẽ với khoảng 2.4 triệu cuộc tấn công, gấp hơn 1.6 lần so với năm 2024.
Đối với một định chế tài chính lớn như BIDV, bất kỳ sự cố mất an toàn thông tin nào cũng có thể dẫn đến những hậu quả khôn lường: làm gián đoạn hoạt động kinh doanh toàn hệ thống, gây thiệt hại nghiêm trọng về tài chính cho cả ngân hàng lẫn khách hàng, và trên hết là tổn hại sâu sắc đến hình ảnh, uy tín thương hiệu bền vững mà chúng ta đã dày công xây dựng
Nhận diện những "điểm mù" nguy cơ từ thói quen hàng ngày
Tội phạm mạng không chỉ tấn công vào các bức tường lửa kỹ thuật mà thường chọn con đường dễ dàng hơn: khai thác sự chủ quan của con người. Qua thực tế làm việc, có rất nhiều nguy cơ tiềm ẩn xuất phát từ chính thói quen tưởng chừng vô hại của cán bộ nhân viên:
- Mã độc máy tính và thiết bị lưu trữ ngoài: Việc vô tình mở các tập tin đính kèm độc hại, các file crack (.exe, .com) từ email lạ hoặc cắm trực tiếp USB vào máy tính mà không qua kiểm tra, quét virus sẽ kích hoạt mã độc lây lan khắp hệ thống mạng nội bộ.
- Sử dụng mật khẩu yếu và quản lý user lỏng lẻo: Nhiều cán bộ vẫn sử dụng mật khẩu chứa thông tin cá nhân dễ đoán như ngày sinh, số CMND/CCCD.
- Rò rỉ dữ liệu qua mạng xã hội và email cá nhân: Sử dụng email nội bộ để đăng ký tài khoản giải trí, tự ý chia sẻ tài liệu nội bộ ra ngoài hoặc tham gia vào các ứng dụng tương tác (bói toán, dự đoán tính cách) trên mạng xã hội là những nguyên nhân hàng đầu làm thất thoát dữ liệu.
- Nguy cơ từ việc làm việc từ xa và kết nối công cộng: Sử dụng mạng Wi-Fi công cộng dùng chung không có bảo mật để đăng nhập vào hòm thư điện tử, hệ thống thanh toán hoặc không tuân thủ các quy tắc an toàn khi kết nối VPN/ZTNA.
- Lừa đảo công nghệ cao (DeepFake, AI): Tội phạm giả danh Công an, cơ quan thuế, hoặc cán bộ cấp cao sử dụng DeepFake giả mạo hình ảnh, giọng nói nhằm dẫn dụ cài đặt phần mềm độc hại (.apk độc hại trên Android) để chiếm quyền điều khiển thiết bị di động của cán bộ, từ đó chiếm đoạt OTP ngân hàng.
- Rủi ro từ các bên thứ ba: Việc chia sẻ dữ liệu hoặc cấp quyền truy cập hệ thống công nghệ thông tin cho đối tác dịch vụ bên thứ ba nhưng thiếu sự giám sát, phân quyền chặt chẽ cũng tiềm ẩn nguy cơ rò rỉ dữ liệu quy mô lớn.
Tận dụng công nghệ gắn liền với bảo mật vững chắc tại BIDV
Để hoàn thành tốt vai trò là người bảo vệ tài sản thông tin của ngân hàng, mỗi cán bộ BIDV cần chuyển dịch từ trạng thái "bị động phòng ngự" sang "chủ động tự bảo vệ" bằng cách thực hiện nghiêm túc các nhóm giải pháp hành động cụ thể sau đây:
Thứ nhất, tuân thủ tuyệt đối quy định pháp lý và chế độ bảo mật nội bộ
Mỗi cán bộ phải chủ động nghiên cứu, nắm vững các văn bản quy phạm của Nhà nước như Luật An ninh mạng, Luật Bảo vệ dữ liệu cá nhân, Thông tư 09 và Thông tư 50 của Ngân hàng Nhà nước. Đồng thời, thực hiện nghiêm túc Quy chế an toàn bảo mật hệ thống công nghệ thông tin và Quy định Quản lý sử dụng các hệ thống công nghệ thông tin. Hãy luôn giữ bên mình cuốn "Sổ tay an toàn thông tin" để tra cứu và ứng dụng kỹ năng xử lý rủi ro thường gặp.
Thứ hai, thiết lập môi trường làm việc máy tính an toàn
- Máy tính làm việc bắt buộc phải tham gia vào Domain BIDV và kích hoạt chức năng tường lửa (Windows Defender Firewall).
- Chỉ cài đặt các chương trình nằm trong danh mục được phép của BIDV, tuyệt đối gỡ bỏ các chương trình không cần thiết.
- Bắt buộc phải cài đặt và cập nhật đầy đủ phần mềm diệt virus được quy định (Trellix / McAfee).
- Tắt tính năng tự động chạy (Autorun/Autoplay) để ngăn chặn mã độc lây lan tự động từ thiết bị ngoại vi.
- Khi làm việc từ xa qua VPN hoặc ZTNA, bắt buộc phải sử dụng máy tính riêng được cấp cho công việc của BIDV, không dùng chung máy với việc cá nhân, không bật tính năng ghi nhớ mật khẩu trên các kết nối Remote Desktop hay trình duyệt web.
Thứ ba, xây dựng thói quen quản lý tài khoản và mật khẩu thông minh
- Thiết lập mật khẩu mạnh với độ dài tối thiểu 12 ký tự, bao gồm đầy đủ: chữ hoa, chữ thường, chữ số và các ký tự đặc biệt. Định kỳ thay đổi mật khẩu thường xuyên và tuyệt đối không dùng chung một mật khẩu cho nhiều tài khoản khác nhau (như mật khẩu máy tính cá nhân, mật khẩu VPN và mật khẩu máy cơ quan).
- Tuyệt đối không ghi chép mật khẩu ra giấy ghi chú dán tại bàn làm việc, không lưu mật khẩu trên trình duyệt web tại máy tính công cộng, và không chia sẻ tài khoản cho bất kỳ ai dưới bất kỳ hình thức nào.
Thứ tư, nâng cao kỹ năng nhận diện lừa đảo trên không gian mạng
- Cảnh giác với Email giả mạo: Trước khi phản hồi hay mở tệp đính kèm, cán bộ cần phân tích kỹ địa chỉ người gửi (From), kiểm tra trường (Reply-To) xem có trùng khớp không. Thư lừa đảo thường có nội dung hối thúc, quảng cáo trúng thưởng hoặc đe dọa tài khoản bị tấn công. Chỉ mở file khi biết rõ nguồn gốc và thực hiện quét virus trước khi mở.
- Sử dụng mạng xã hội an toàn: Tuyệt đối không dùng email nội bộ BIDV để đăng ký mạng xã hội. Không chia sẻ, bình luận hay tiết lộ thông tin nội bộ, tài liệu giới hạn tiếp cận của ngân hàng lên không gian mạng.
- Bảo vệ thiết bị di động: Không jailbreak (đối với iOS) hoặc root thiết bị (đối với Android). Chỉ cài đặt ứng dụng từ Google Play và App Store, tuyệt đối không cài file .apk lạ từ bên ngoài. Luôn tắt Wi-Fi và Bluetooth khi không sử dụng, hạn chế giao dịch ngân hàng điện tử khi đang kết nối mạng công cộng.
Thứ năm, quản lý nghiêm ngặt dữ liệu và hệ thống báo cáo
Khi kết xuất dữ liệu từ các hệ thống báo cáo nội bộ hoặc phục vụ cơ quan quản lý, cán bộ cần ý thức rõ các báo cáo này chứa thông tin rất nhạy cảm. Do đó, cần hạn chế tối đa việc hiển thị chi tiết các trường dữ liệu quan trọng; trường hợp bắt buộc phải xuất file, phải tiến hành mã hóa dữ liệu hoặc đặt mật khẩu bảo vệ cho file báo cáo. Định kỳ rà soát, loại bỏ các trường thông tin không cần thiết để giảm thiểu rủi ro thất thoát.
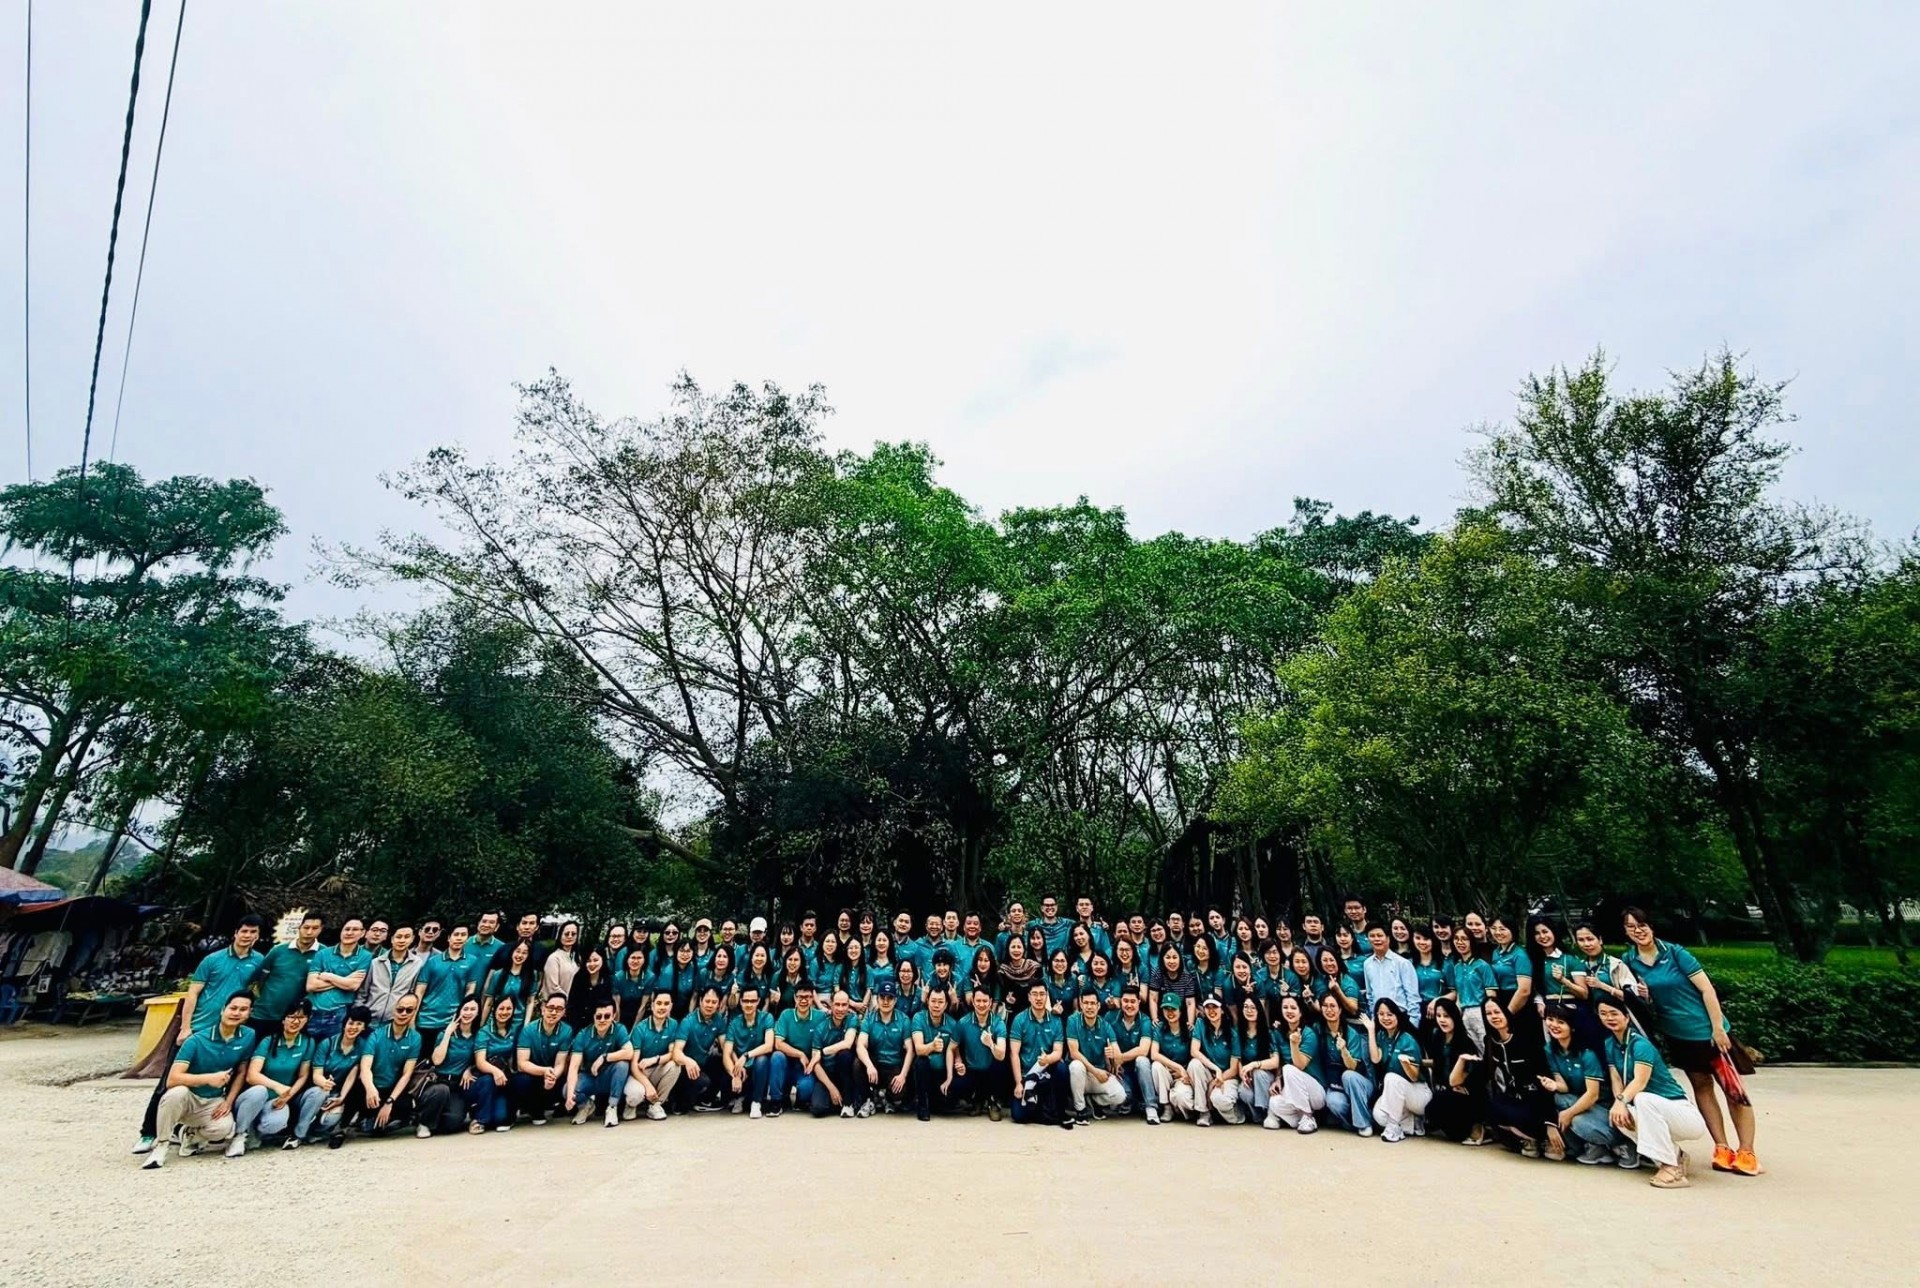 |
| Mỗi cán bộ BIDV là một "lá chắn" vững chắc cho sự an toàn và bền vững của hệ thống. |
Quy trình ứng phó chuẩn khi xảy ra sự cố an toàn thông tin
An toàn thông tin không phải là sự bất biến, rủi ro luôn có thể xảy ra bất cứ lúc nào. Điều quan trọng là cán bộ phải nhận diện nhanh các dấu hiệu máy tính bị nhiễm mã độc (máy chậm bất thường, RAM hoạt động >90%, xuất hiện thông báo lạ, file bị mã hóa hàng loạt...) và thực hiện ngay quy trình ứng phó 3 bước tiêu chuẩn:
- Ngay lập tức tắt thiết bị và ngắt kết nối vật lý (rút dây mạng, tắt Wi-Fi) ra khỏi mạng mạng nội bộ của BIDV để cách ly nguồn lây nhiễm.
- Thông báo khẩn cấp cho bộ phận Trung tâm điều hành an ninh mạng (SOC) của ngân hàng để kịp thời ngăn chặn.
- Báo cáo trực tiếp cho Lãnh đạo đơn vị để có phương án xử lý rủi ro hoạt động kịp thời.
Công nghệ số mang lại cho BIDV những công cụ hữu hiệu để vươn tầm mạnh mẽ, nhưng sự an toàn và bền vững của hệ thống chỉ được đảm bảo khi mỗi cán bộ là một "lá chắn" vững chắc. Tận dụng công nghệ không có nghĩa là buông lỏng cảnh giác. Bằng việc nâng cao nhận thức, tuân thủ kỷ luật bảo mật từ những hành động nhỏ nhất mỗi ngày, tập thể cán bộ BIDV sẽ cùng nhau bảo vệ dòng chảy thông tin an toàn, khẳng định vị thế ngân hàng số hàng đầu, Lớn – Mạnh – Xanh đồng hành phát triển cùng đất nước.
TÀI LIỆU THAM KHẢO
1. Luật An ninh mạng.
2. Luật Bảo vệ dữ liệu cá nhân
3. Thông tư 09/2020/TT-NHNN Quy định về an toàn hệ thống thông tin trong hoạt động ngân hàng.
4. Thông tư số 50/2024/TT-NHNN Quy định về an toàn, bảo mật cho việc cung cấp dịch vụ trực tuyến trong ngành Ngân hàng.
5. Sổ tay An toàn thông tin trong lĩnh vực CNTT cho người dùng tại BIDV – Phiên bản năm 2026
6. Tài liệu đào tạo nội bộ BIDV về Nâng cao nhận thức an toàn thông tin.
Tin liên quan
Lấy người bệnh và cộng đồng làm trung tâm
10:10 | 09/10/2026 Sức khỏe tinh thần
Gần 95 nghìn người tham gia cuộc thi tìm hiểu về mất cân bằng giới tính khi sinh
18:31 | 08/10/2026 Tin tức
Bộ Y tế thông tin về ca tử vong do viêm phổi chưa rõ nguyên nhân tại Nga
18:41 | 08/10/2026 Tin tức
Các tin khác
Cần Thơ nỗ lực đạt tăng trưởng 16,08% trong quý IV/2026
09:34 | 09/10/2026 Doanh nghiệp
Tổ chức thời gian đọc trên Safari khi cân nhắc iPhone 18 Pro Max
08:05 | 09/10/2026 Doanh nghiệp
Ardingly College Vietnam mở hai văn phòng tuyển sinh tại Hà Nội và TP.HCM
01:31 | 09/10/2026 Doanh nghiệp
Fortune tiếp tục vinh danh bà Mai Kiều Liên trong Danh sách 100 phụ nữ quyền lực nhất Châu Á
19:15 | 06/10/2026 Doanh nghiệp
Vinamilk khơi gợi góc nhìn sáng tạo về môi trường từ thế hệ trẻ
19:03 | 02/10/2026 Doanh nghiệp
Liên hiệp các Hội Khoa học và Kỹ thuật TP. Cần Thơ: Đưa các thành tựu khoa học - công nghệ vào phục vụ đời sống
16:30 | 02/10/2026 Doanh nghiệp
K-Beauty K.A.T 2026: Từ báo cáo khoa học đến kỹ năng thực hành của bác sĩ
20:19 | 01/10/2026 Doanh nghiệp
Ea Knốp (Đắk Lắk): Lãnh đạo xã trực tiếp xuống hiện trường kiểm tra giữa thời tiết nắng nóng
17:00 | 30/09/2026 Doanh nghiệp
Legacy Nexus và hướng đi mới cho chăm sóc sức khỏe người cao tuổi trong nền kinh tế bạc
21:58 | 26/09/2026 Doanh nghiệp
Hội Xây dựng TP.Cần Thơ đẩy mạnh chuyển đổi số và vật liệu xanh trong xây dựng
19:30 | 26/09/2026 Doanh nghiệp

TTND.GS.TS Trương Việt Bình chỉ đạo nhiều nhiệm vụ trọng tâm tại Hội nghị Ban Thường vụ Quý III/2026
5 ngày trước Hoạt động hội

TP Hồ Chí Minh: Hội thảo “Giải pháp xây dựng hệ thống Hội Nam Y Việt Nam”: Hướng tới phát triển bền vững
29-09-2026 21:58 Hoạt động hội

Hội thảo Giải pháp xây dựng hệ thống Hội Nam Y Việt Nam: Nâng tầm y học cổ truyền trong kỷ nguyên vươn mình của dân tộc
24-09-2026 12:02 Hoạt động hội

Toạ đàm đánh giá thực trạng và đề xuất hành lang pháp lý cho Y dược cổ truyền Việt Nam giai đoạn 2020-2025
21-08-2026 16:35 Hoạt động hội

Hội nghị triển khai chương trình kỷ niệm 10 năm thành lập và Đại hội nhiệm kỳ III Hội Nam Y Việt Nam: Bước chuyển biến chiến lược trong giai đoạn mới
19-08-2026 10:28 Hoạt động hội